Entwicklerplattform
Rehabilty
Autonome Repository-Audits und verifizierte Sandbox-Reparaturen
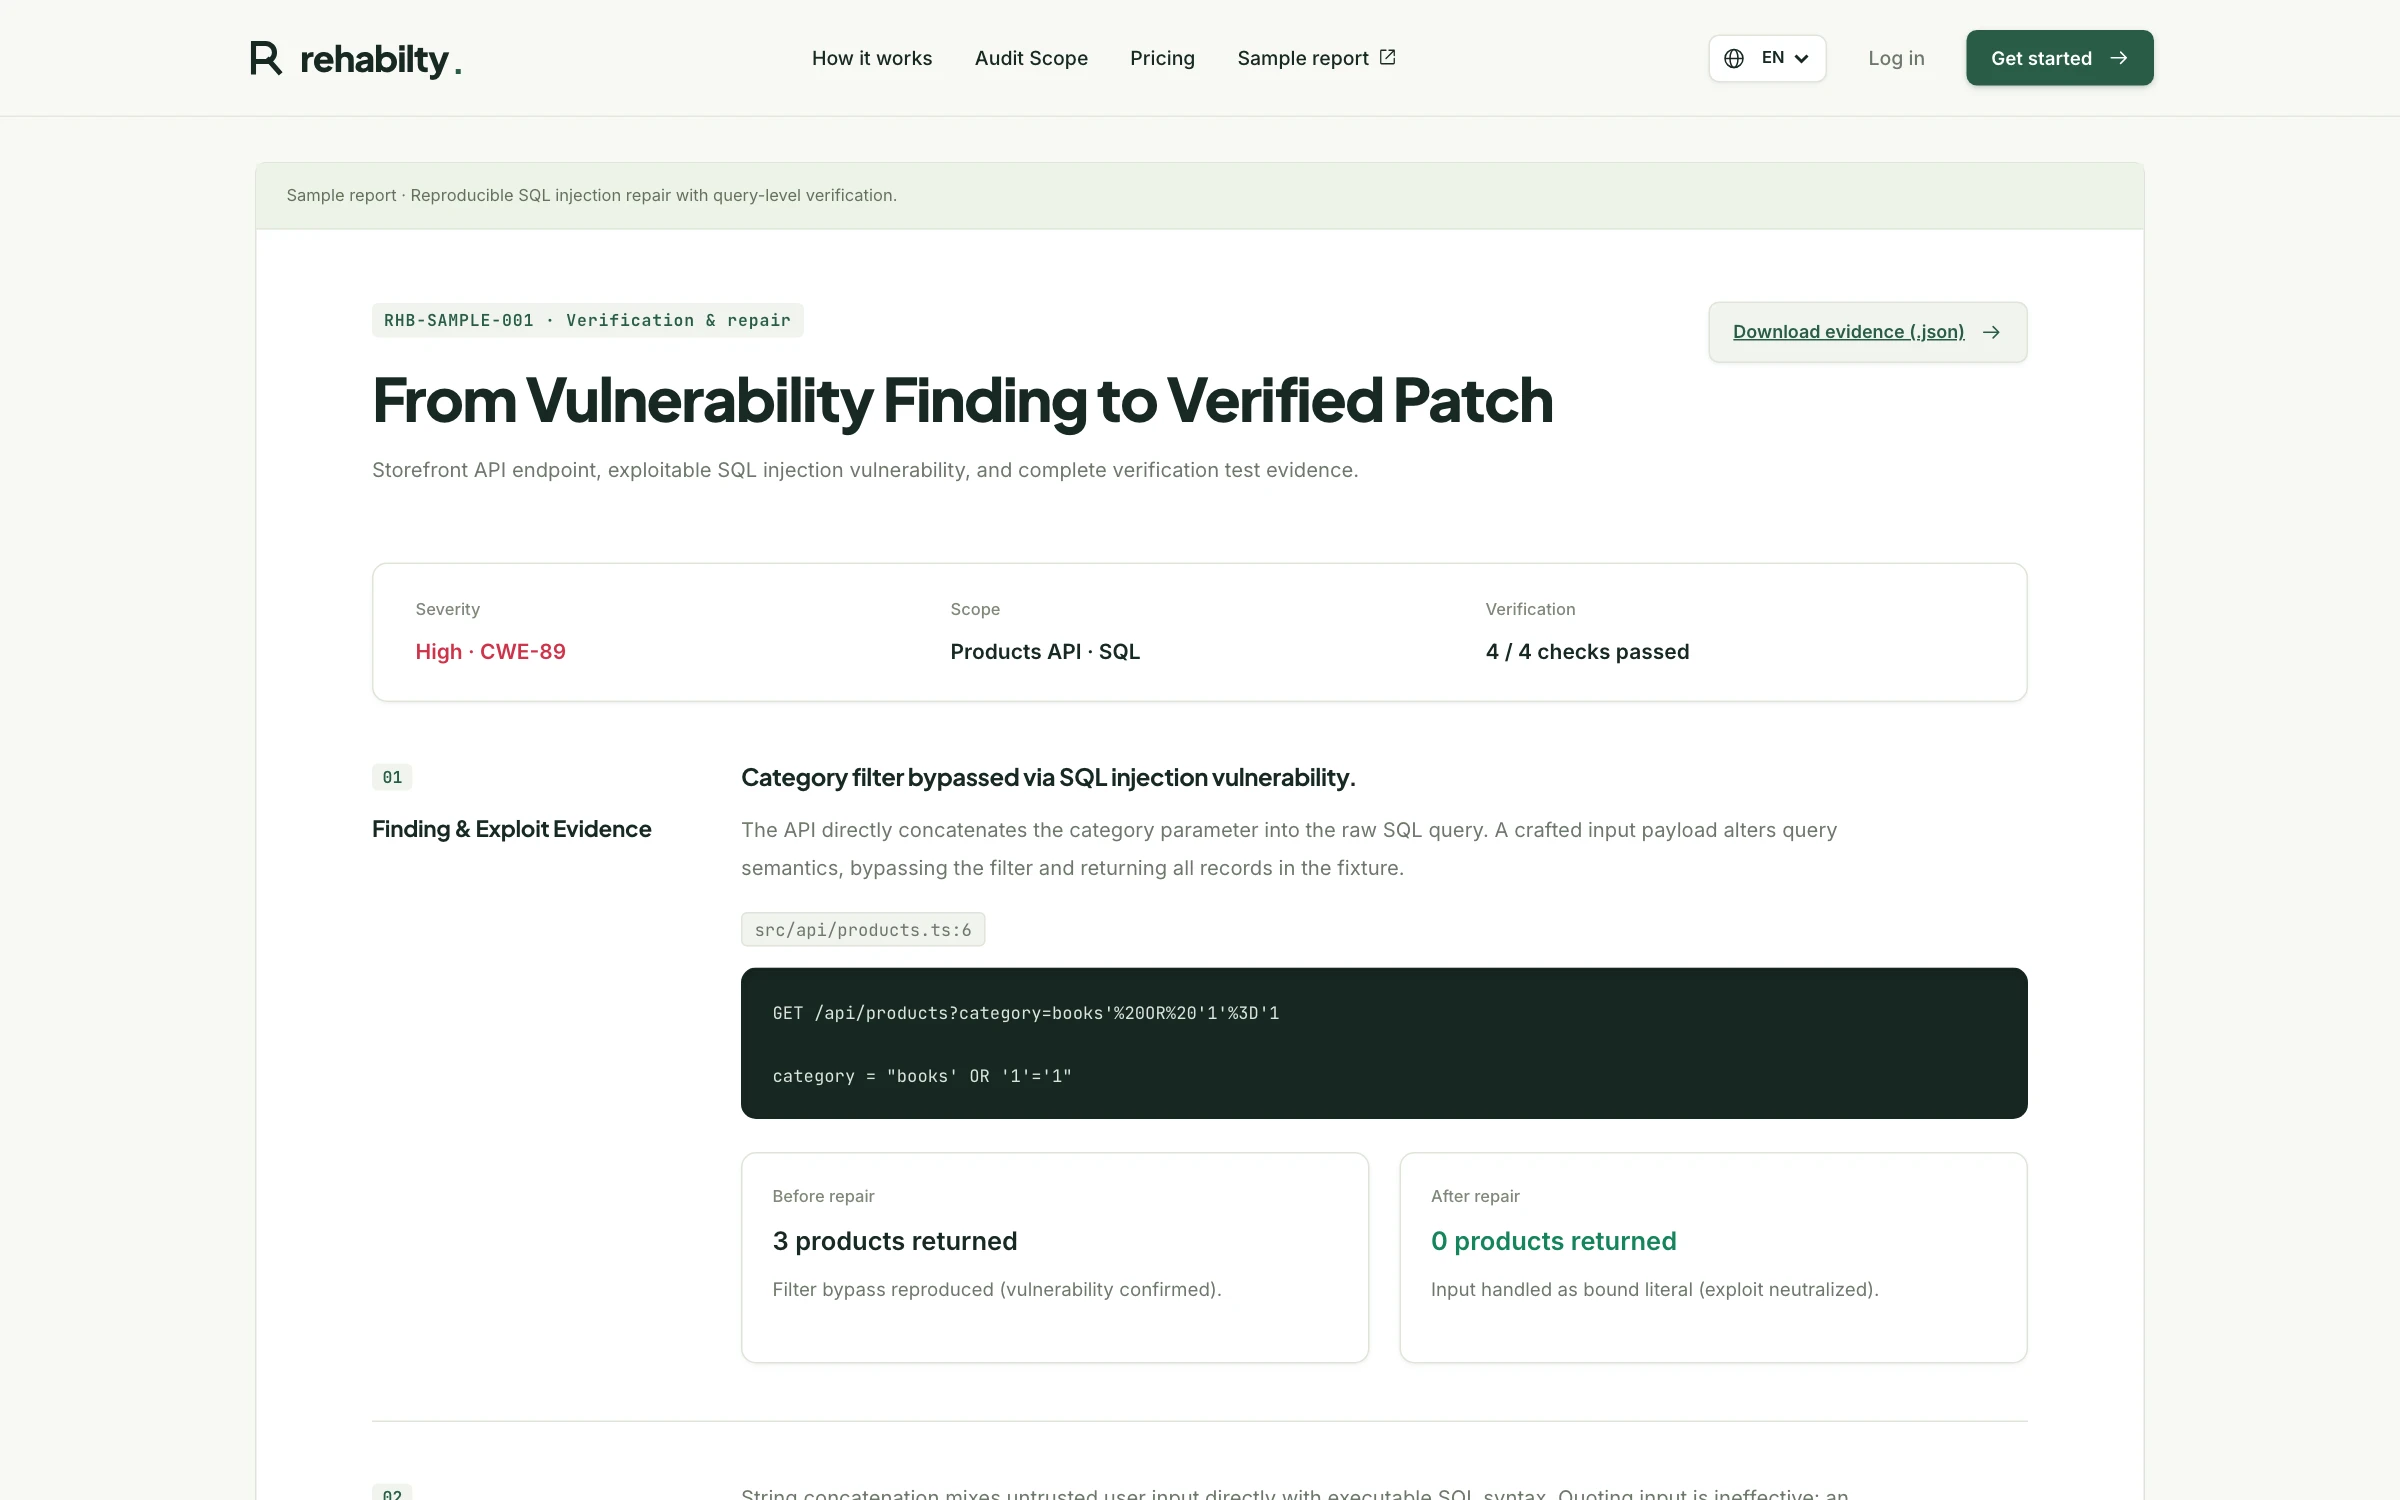
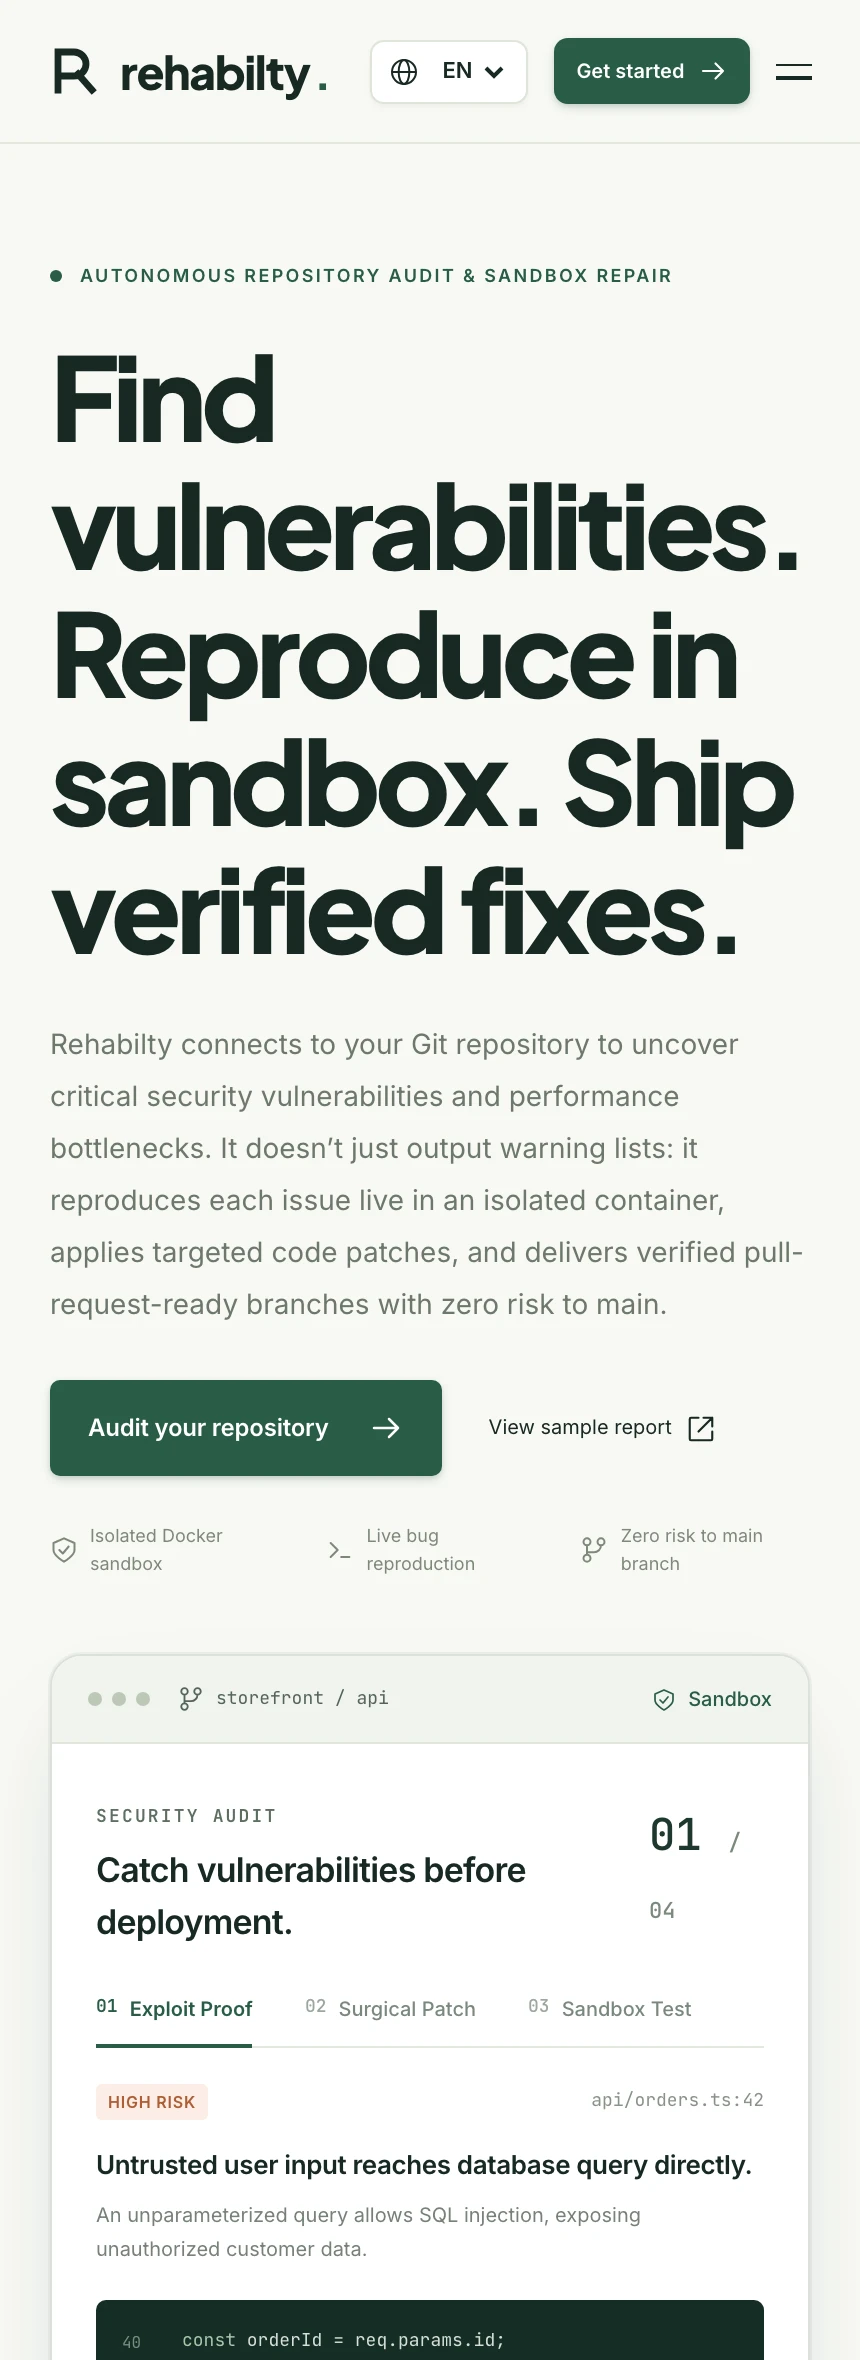
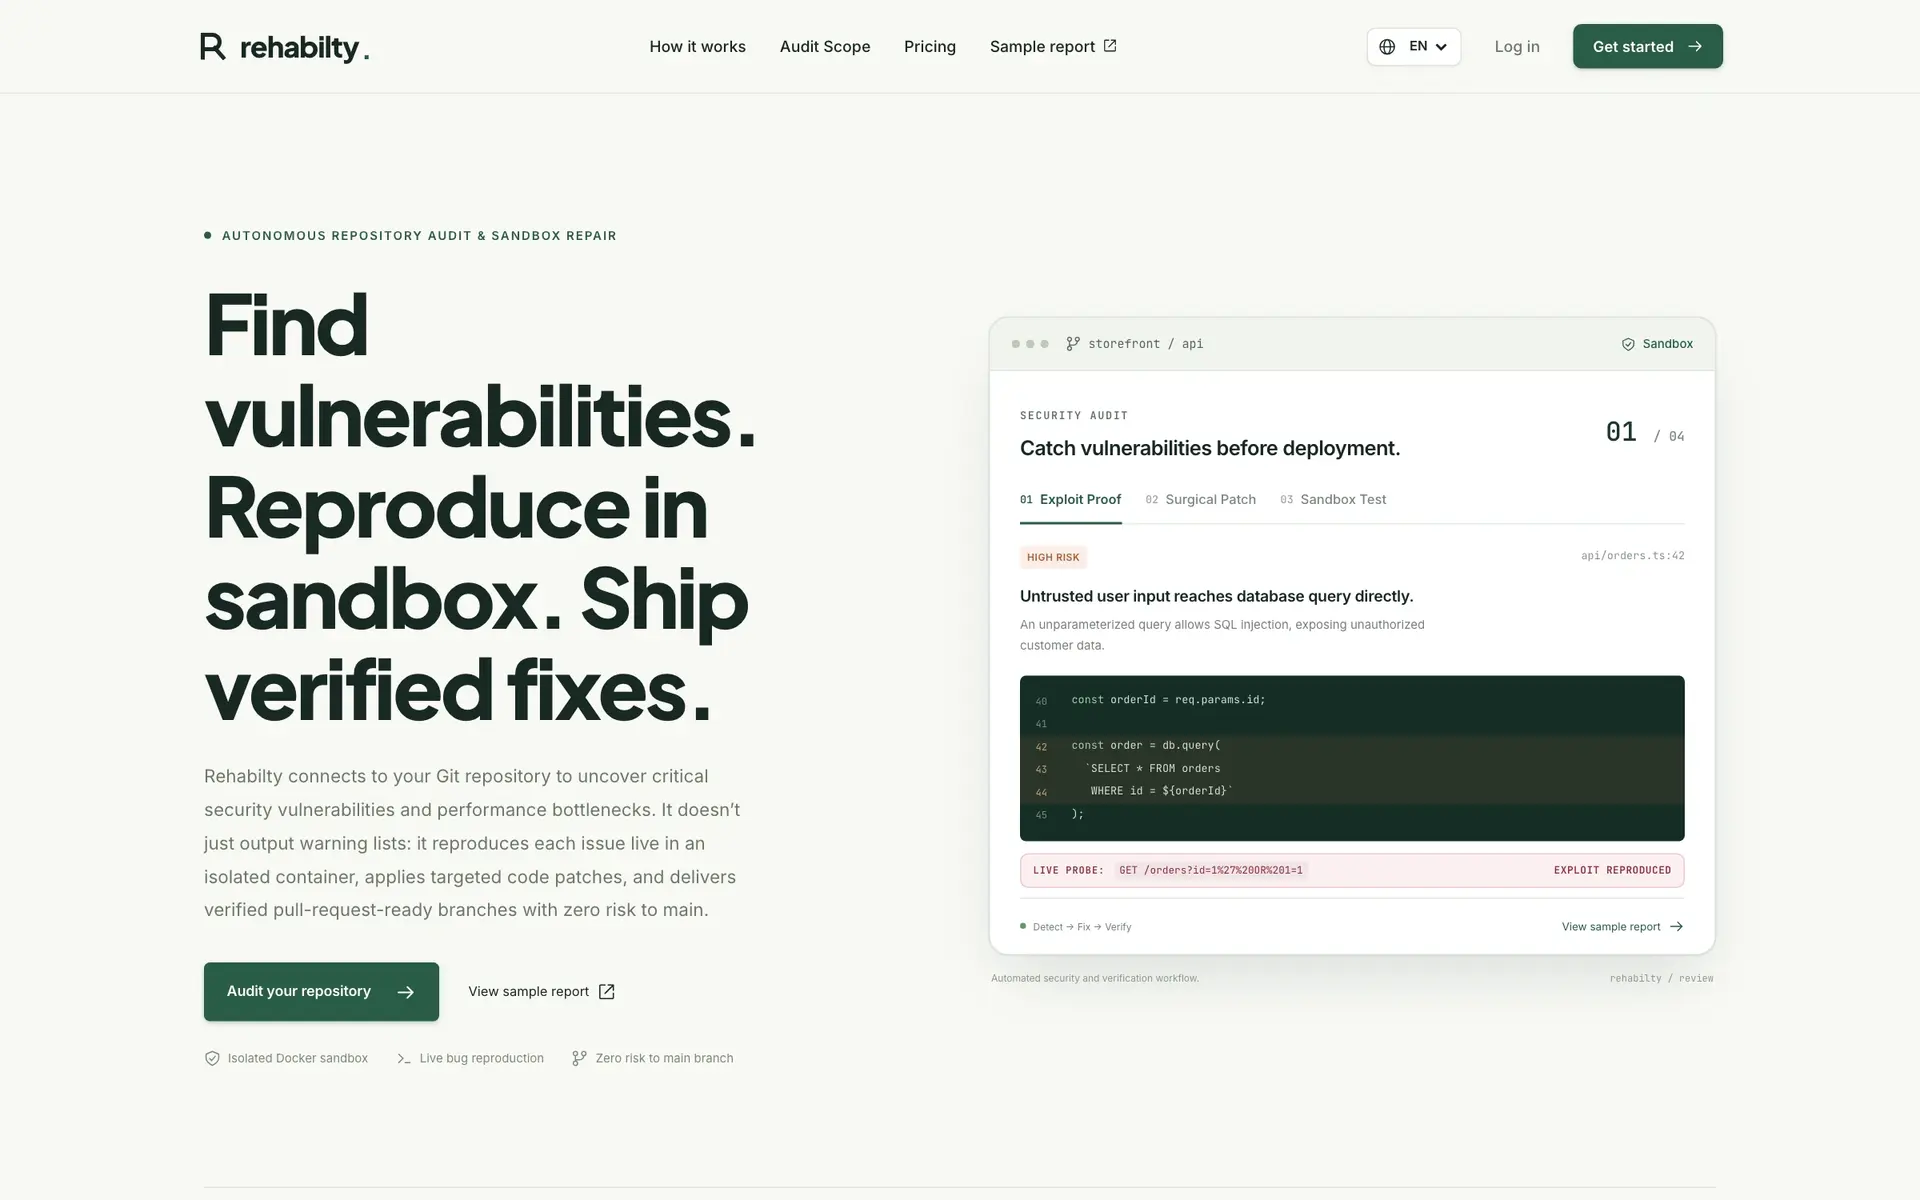
Rehabilty prüft Software ganzheitlich auf Sicherheitslücken, Laufzeitleistung, Wartbarkeit und Nutzerabläufe. Befunde werden in einer Sandbox isoliert, Reparaturen mit Regressionstests bewiesen und als sauberer Git-Branch zur Freigabe bereitgestellt.
Für wen?
Für Softwareingenieure und Entwicklungsteams, die Webanwendungen, APIs und SaaS-Plattformen ausliefern. Bietet eine automatisierte zweite Verteidigungslinie vor dem Produktiv-Deployment.
So funktioniert es
Autonomes Repository-Audit
Das Projekt wird in einer sicheren Umgebung geklont; Authentifizierung, Abfragen und kritische Pfade werden analysiert, um handlungsrelevante Risiken zu identifizieren.
Sandbox-Reparatur und Beweis
Befunde werden in einem isolierten Container reproduziert. Korrekturen werden angewendet und mit vollständigen Regressionstests verifiziert.
Bereitstellung des Branches
Verifizierte Korrekturen und Testnachweise werden auf einem dedizierten Git-Branch bereitgestellt, den Ihr Team direkt prüfen und mergen kann.
Warum es gebraucht wird
Produktionscode enthält häufig unbemerkte Berechtigungslücken, Datenbank-Engpässe und Randfallfehler, die statische Linter übersehen. Entwicklerteams benötigen reproduzierbare Beweise und verifizierte Patches.
So hilft das Produkt
Rehabilty kombiniert strukturierte Repository-Analyse mit isolierter Container-Ausführung. Es validiert Schwachstellen anhand des realen Laufzeitverhaltens und liefert geprüfte Korrekturen auf einem dedizierten Git-Branch.
Die Rolle der KI
Reasoning-Modelle strukturieren Schwachstellenhypothesen und entwerfen Patch-Kandidaten. Jede Reparatur wird vor der Bereitstellung strikt in einer isolierten Sandbox mit deterministischen Tests überprüft.
Was es bietet
- Automatisierte Schwachstellenerkennung für Authentifizierung, Secrets und Datenzugriffe
- Performance- und Datenbankprofiling (N+1-Abfragen, Speicherlecks, Latenzen)
- Ende-zu-Ende-Validierung von Nutzerabläufen und Grenzfallszenarien
- Ausführung und Fehlernachstellung in isolierten Container-Sandboxen
- Detaillierte Auditberichte mit Codekontext und präzisen Reproduktionsschritten
- Verifizierte Reparaturen auf separaten Git-Branches inklusive Regressionstests
Technologie
TypeScript- und Node.js-Laufzeitumgebung · Containerbasierte Sandbox-Isolation · Playwright-Testautomatisierung und Browserprüfungen · Moderne AST-Parser und statische Analysewerkzeuge
Ein genauerer Blick