Plataforma para desarrolladores
Rehabilty
Auditoría autónoma de repositorios y reparación en sandbox verificada
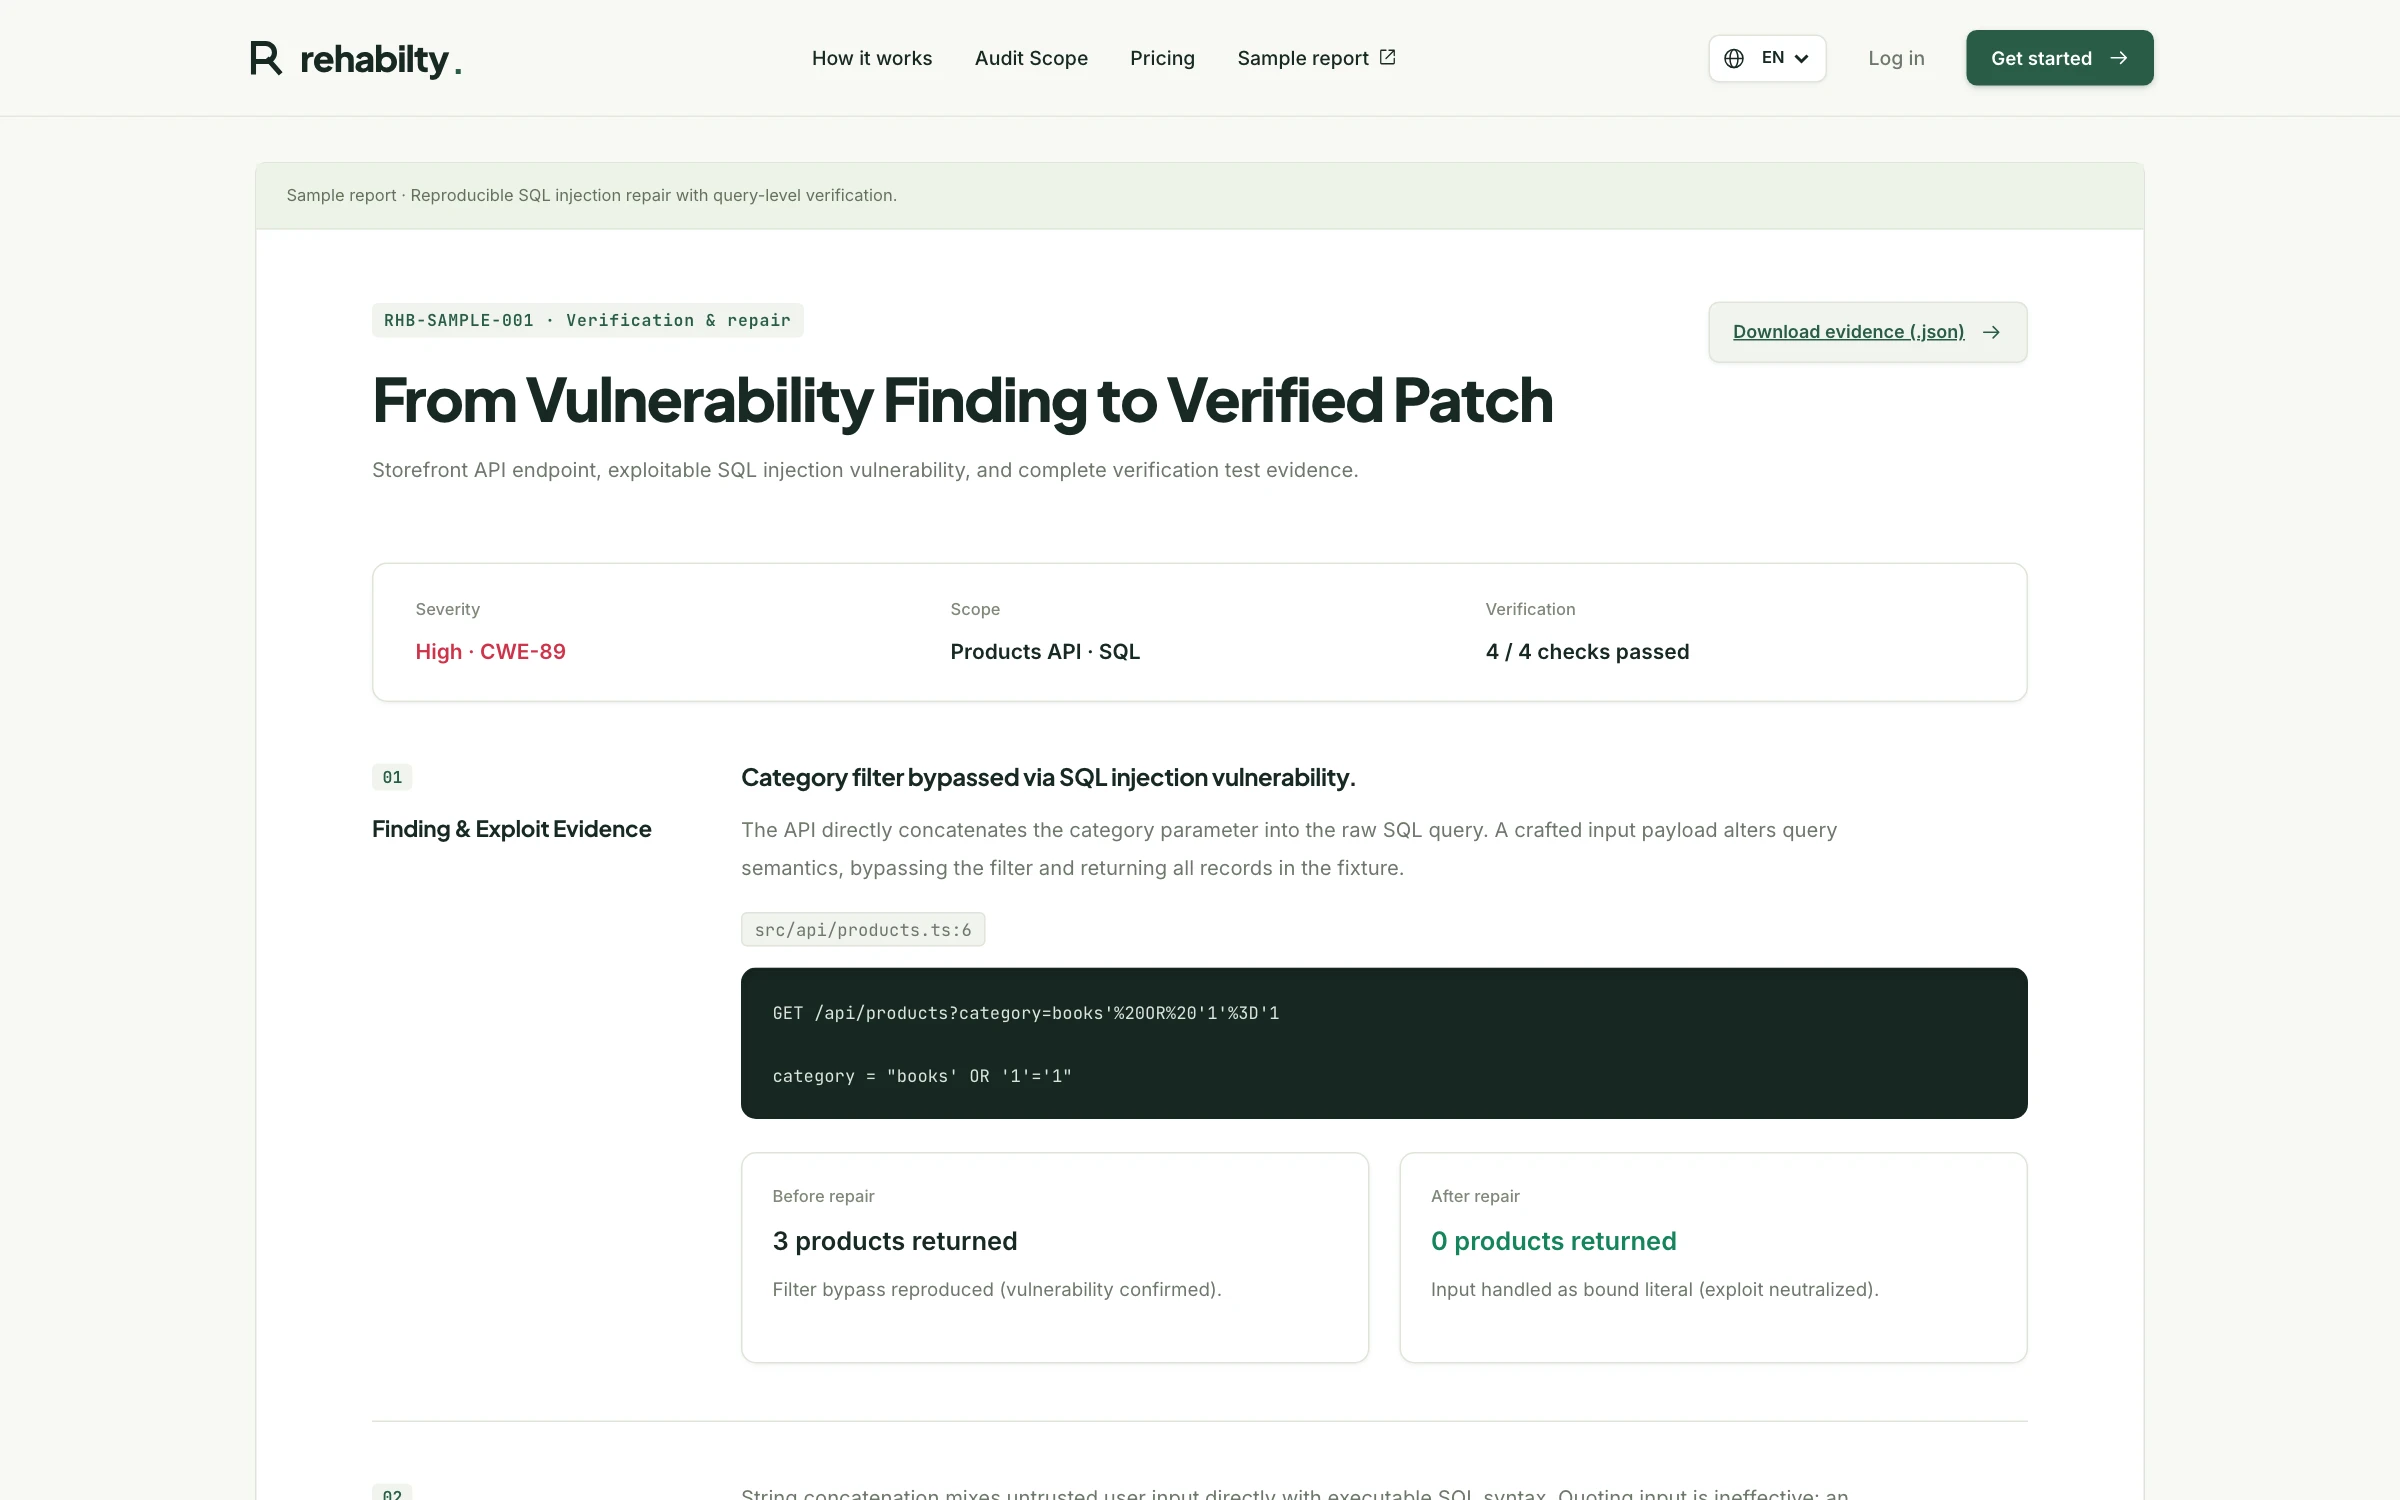
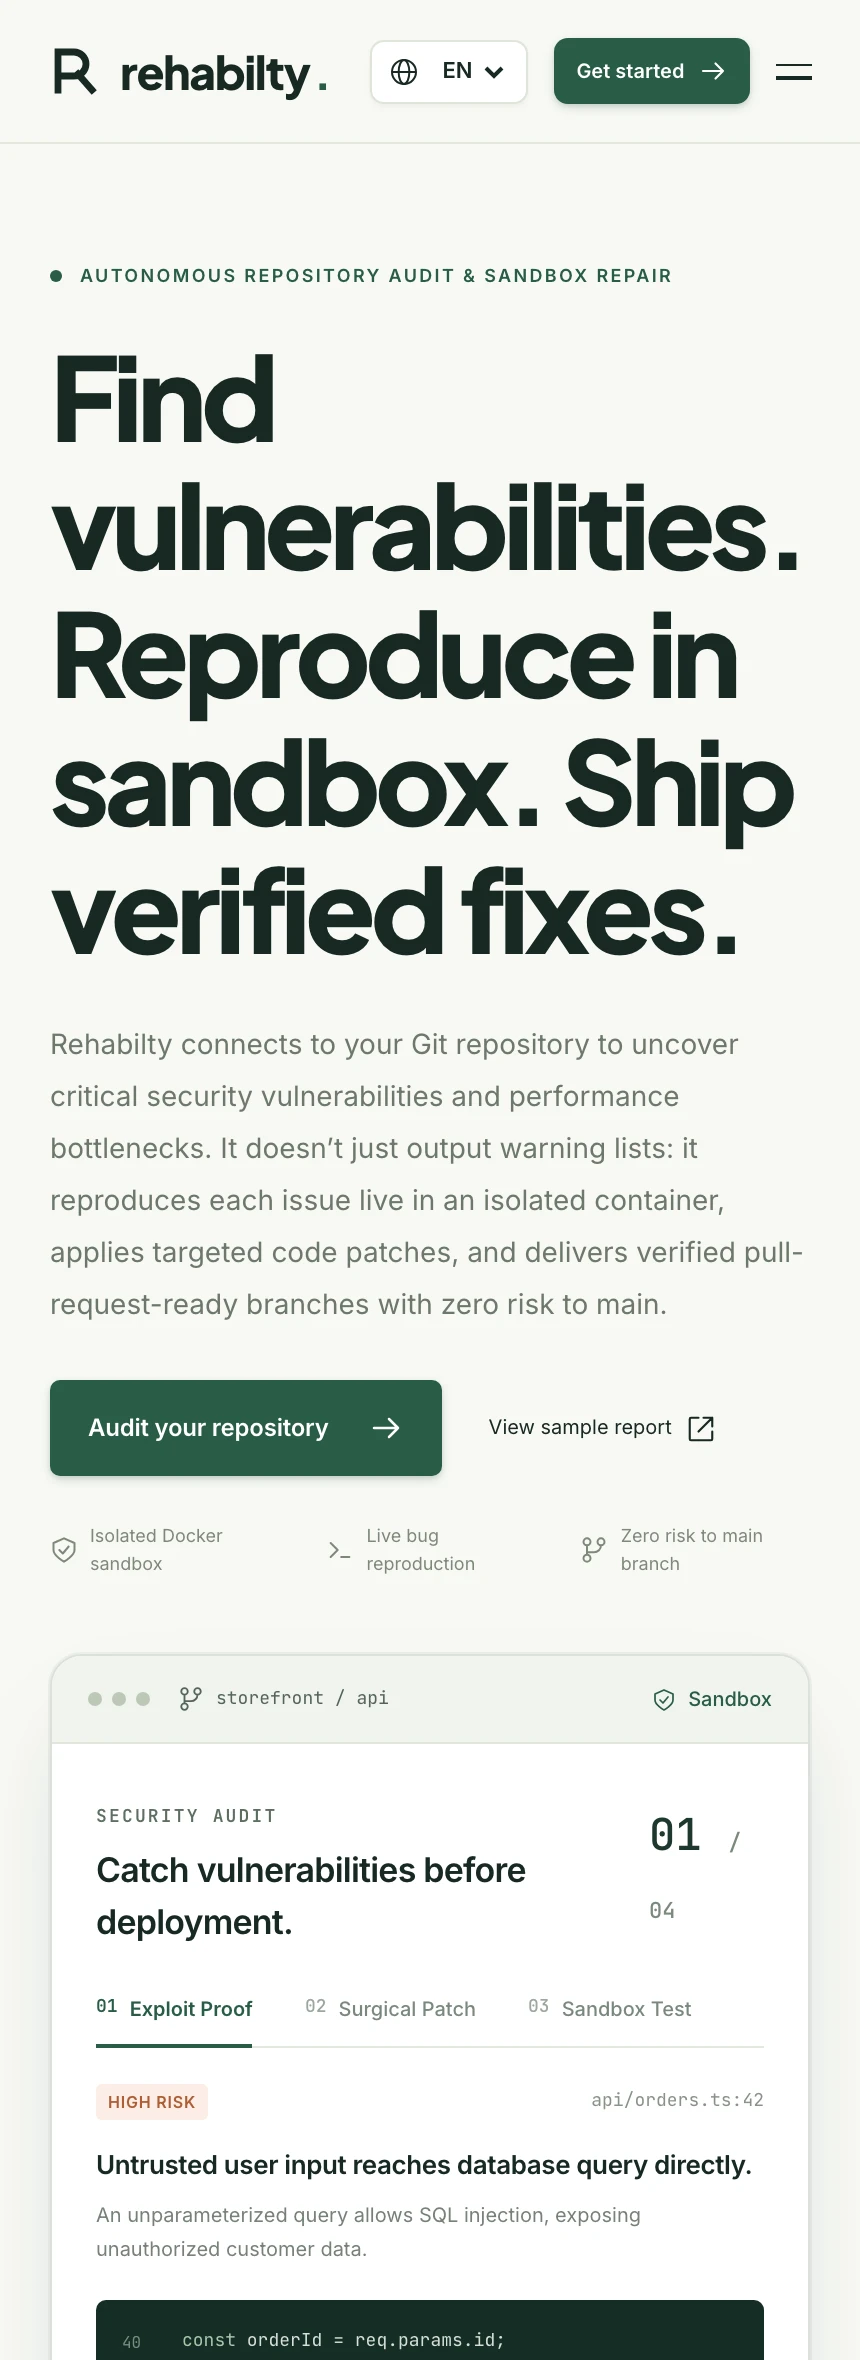
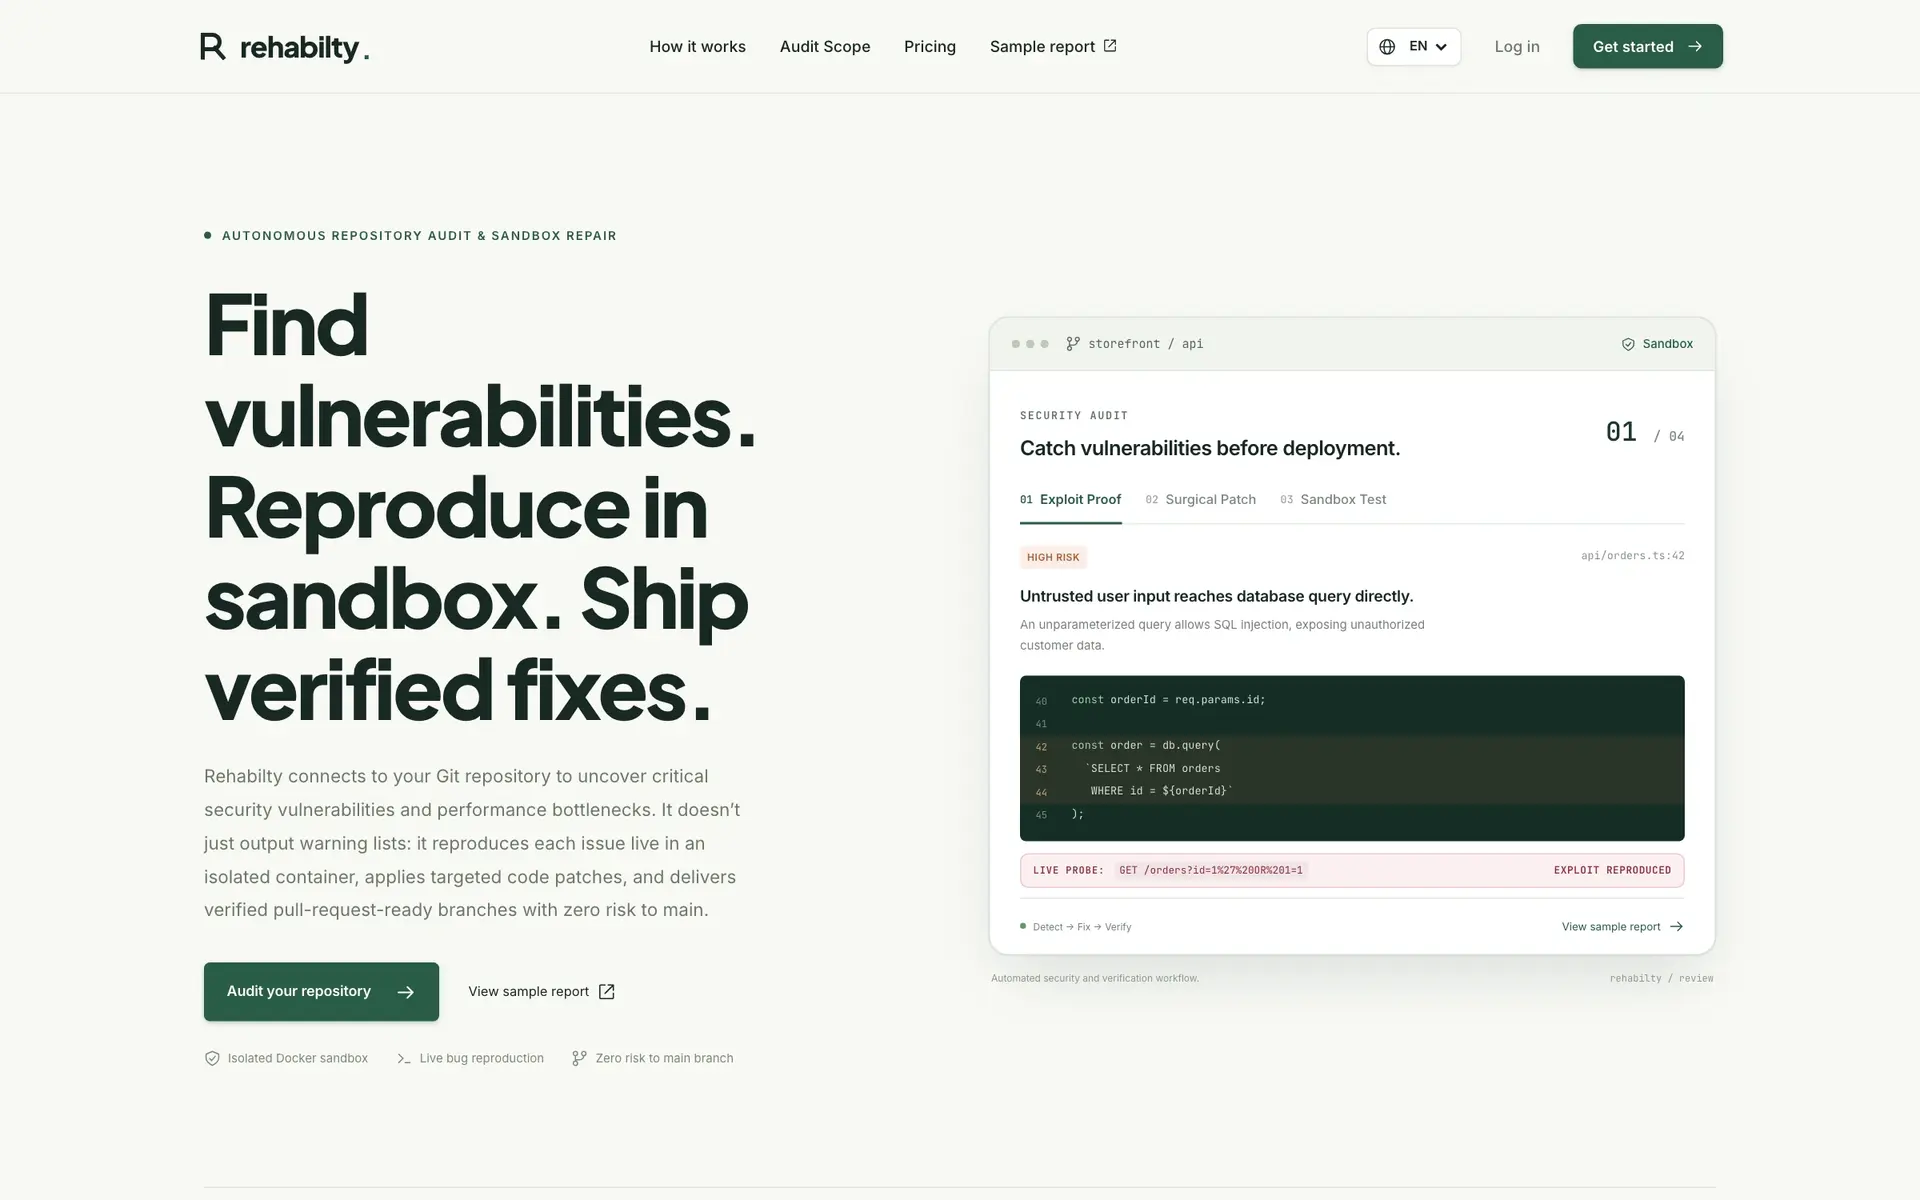
Rehabilty inspecciona el software en seguridad, rendimiento en tiempo de ejecución, mantenibilidad y flujos de usuario. Aísla vulnerabilidades en un sandbox, demuestra las soluciones con pruebas de regresión y entrega ramas limpias de Git listas para su revisión.
Para quién
Diseñado para ingenieros de software y líderes técnicos que despliegan aplicaciones web, APIs y microservicios. Proporciona una segunda línea de defensa automatizada antes de producción.
Cómo funciona
Auditoría autónoma del repositorio
El proyecto se clona en un entorno seguro; se analizan autenticación, consultas, dependencias y rutas críticas para identificar riesgos concretos.
Reproducción y solución en sandbox
Los problemas se reproducen dentro de un contenedor aislado. Se aplican las correcciones y se verifican con suites de regresión completas.
Entrega en rama verificada
Las soluciones comprobadas y la evidencia de pruebas se envían a una rama Git dedicada (ej. rehabilty/verified-repairs) lista para revisión y fusión.
Por qué hace falta
El código en producción a menudo contiene brechas de seguridad latentes, cuellos de botella de bases de datos y errores en casos límite que escapan a los linters tradicionales. Los equipos necesitan evidencia reproducible y parches verificados.
Cómo ayuda
Rehabilty combina análisis profundo del repositorio con ejecución aislada en contenedores. Valida problemas frente al comportamiento real en ejecución y genera soluciones comprobadas en una rama Git dedicada.
El papel de la IA
Los modelos de razonamiento estructuran hipótesis de vulnerabilidades y redactan candidatos a parches. Cada solución se ejecuta y verifica estrictamente dentro de un contenedor aislado con pruebas deterministas.
Qué ofrece
- Detección automatizada de vulnerabilidades en autenticación, secretos y acceso a datos
- Perfilado de rendimiento y consultas a bases de datos (consultas N+1, fugas de memoria, latencias)
- Validación integral de flujos de usuario y escenarios extremos
- Ejecución y reproducción segura en contenedores sandbox aislados
- Informes de auditoría completos con contexto de código y pasos de reproducción claros
- Reparaciones verificadas entregadas en ramas independientes con suites de regresión
Tecnología
Entorno de ejecución con TypeScript y Node.js · Aislamiento seguro en contenedores sandbox · Automatización y pruebas de navegador con Playwright · Analizadores estáticos modernos y herramientas de parsing AST
Un vistazo de cerca